 Hotline:


Làm thế nào để tối đa hóa thời gian hoạt động và bảo mật của trung tâm dữ liệu với máy chủ điều khiển?
Sự trỗi dậy của các công nghệ thông minh, IoT và trí tuệ nhân tạo... Trong hai mươi năm qua, công nghệ và nền kinh tế số đã phát triển đáng kể, định hình một thế giới nơi kết nối là yếu tố then chốt. Thời gian hoạt động liên tục đã trở thành điều không thể thiếu trong mọi hoạt động hàng ngày hay thương mại.
Dữ liệu có mặt ở khắp mọi nơi và là nền tảng của mọi thứ. Trong thực tế, các trung tâm dữ liệu đóng vai trò xương sống trong mọi hoạt động. Cho dù là lưu trữ dịch vụ đám mây, ứng dụng doanh nghiệp hay cơ sở hạ tầng quan trọng, kỳ vọng đối với các trung tâm dữ liệu đều rất rõ ràng: thời gian hoạt động tối đa và bảo mật tuyệt đối . Để đạt được điều này, không chỉ cần phần cứng mạnh mẽ và nguồn điện dự phòng; mà còn cần các hệ thống quản lý thông minh, giao thức truy cập an toàn và khả năng phản hồi sự cố từ xa một cách hiệu quả.
Máy chủ điều khiển và nền tảng quản lý tập trung đóng vai trò then chốt trong chiến lược này, cung cấp giải pháp cứu cánh khi các đường dẫn mạng truyền thống gặp sự cố và cho phép kiểm soát chủ động đối với các môi trường phức tạp. Một câu hỏi luôn thường trực trong tâm trí của mọi quản trị viên mạng: Làm thế nào tôi có thể đảm bảo trung tâm dữ liệu của mình đáp ứng được các mục tiêu về thời gian hoạt động và bảo mật?
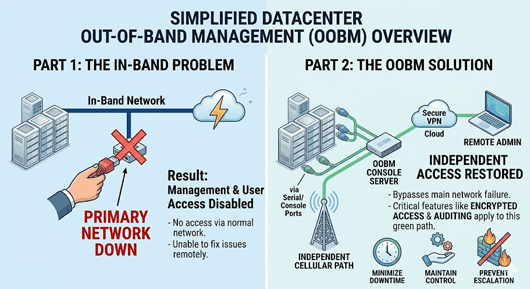
Đảm bảo Uptime: Không chỉ dừng lại ở khả năng dự phòng
Thời gian hoạt động liên tục trong trung tâm dữ liệu thường gắn liền với tính dự phòng—nguồn điện kép, máy phát điện dự phòng, cụm máy chủ chuyển đổi dự phòng và hệ thống lưu trữ dự phòng. Mặc dù những điều này rất cần thiết, nhưng chúng không giải quyết được thực tế vận hành của việc quản lý hàng trăm hoặc hàng nghìn thiết bị. Các thiết bị chuyển mạch mạng, tường lửa, bộ định tuyến và máy chủ đều có thể gặp sự cố phần mềm, lỗi cấu hình hoặc lỗi phần cứng. Khi những sự cố này xảy ra, đặc biệt là ngoài giờ làm việc, khả năng truy cập và khôi phục thiết bị từ xa trở nên vô cùng quan trọng.
Hãy xem xét trường hợp một thiết bị chuyển mạch lõi bị lỗi do cập nhật firmware cấu hình sai. Nếu không có quyền truy cập ngoài băng tần, nhóm mạng có thể không đăng nhập được hoặc thậm chí không thể khởi động lại thiết bị từ xa, làm mất thời gian quý báu trong việc khôi phục mạng.
Máy chủ điều khiển IOLAN SCR của Perle, khi được sử dụng kết hợp với nền tảng quản lý tập trung, triển khai trên đám mây hoặc tại chỗ, cung cấp khả năng truy cập và quản lý thiết bị từ xa an toàn thông qua một ứng dụng duy nhất. Bạn sẽ đạt được thời gian hoạt động tối đa cho thiết bị hiện có và, với tính năng Zero Touch Provisioning (ZTP), việc cấu hình, quản trị và triển khai tất cả các thiết bị mạng sẽ nhanh chóng và đơn giản mà không cần can thiệp thủ công.
Các nguyên nhân phổ biến gây ra sự cố ngừng hoạt động của trung tâm dữ liệu
-
Cập nhật phần mềm hoặc firmware bị cấu hình sai
-
Các lỗi phần cứng (như lỗi bộ chuyển mạch mạng hoặc bộ định tuyến) và sự cố mất điện.
-
Lỗi cấu hình trong thời gian bảo trì
-
Các cuộc tấn công mạng ảnh hưởng đến khả năng truy cập mạng
Bảo vệ cơ sở hạ tầng: Phòng thủ đa lớp
Bảo mật trong trung tâm dữ liệu được thực hiện nhiều lớp, bao gồm truy cập vật lý, phân đoạn mạng, quản lý danh tính và bảo vệ dữ liệu. Máy chủ điều khiển góp phần vào chiến lược phòng thủ nhiều lớp này bằng cách cung cấp quyền truy cập an toàn vào cơ sở hạ tầng quan trọng, ngay cả khi mạng chính bị xâm phạm.
Một ví dụ thực tế: trong một cuộc tấn công mạng, tin tặc có thể vô hiệu hóa các giao diện mạng hoặc làm rối loạn bảng định tuyến để chặn quyền truy cập quản trị. Nếu cách duy nhất để quản lý thiết bị là thông qua mạng sản xuất, việc khôi phục gần như là không thể. Tuy nhiên, với máy chủ điều khiển (console server), các quản trị viên vẫn duy trì được một kênh an toàn, biệt lập để truy cập và khắc phục các hệ thống bị ảnh hưởng. Khả năng này rất quan trọng trong các sự cố, vì mỗi phút ngừng hoạt động đều có thể dẫn đến mất doanh thu và thiệt hại về uy tín.
Một máy chủ điều khiển tốt phải hỗ trợ các giao thức mã hóa như SSH, SSL và VPN, đảm bảo các phiên làm việc từ xa được bảo vệ khỏi bị đánh chặn. Nó cũng cần tích hợp với các hệ thống xác thực doanh nghiệp như LDAP, RADIUS và TACACS+, cho phép kiểm soát truy cập dựa trên vai trò và xác thực đa yếu tố. Các tính năng này ngăn chặn truy cập trái phép và đảm bảo rằng chỉ những người được xác minh mới có thể tương tác với các hệ thống nhạy cảm.
Việc ghi nhật ký kiểm toán và ghi lại phiên hoạt động giúp tăng cường bảo mật bằng cách cung cấp nhật ký chi tiết về ai đã truy cập vào đâu, khi nào và những hành động nào đã được thực hiện. Điều này vô cùng quan trọng để tuân thủ các tiêu chuẩn bảo mật cao nhất và để phân tích pháp y trong trường hợp xảy ra vi phạm.
Các tính năng bảo mật cần thiết trong máy chủ điều khiển hiện đại
|
Tính năng |
Mục đích |
Lợi ích |
|
Tường lửa tích hợp |
Truy cập mạng an toàn |
Bảo vệ mạng nội bộ khỏi sự xâm nhập. |
|
Phân đoạn mạng |
Chia sẻ thông tin một cách an toàn |
Đặt các nguồn tài nguyên dùng chung trong khu vực phi quân sự (DMZ). |
|
Bảo mật AAA đầy đủ |
Xác thực tập trung |
Tăng cường kiểm soát truy cập và quản lý người dùng. |
|
Tích hợp Cellular toàn cầu |
Cung cấp khả năng dự phòng mạng. |
Bảo vệ trung tâm dữ liệu của bạn khỏi sự cố mạng LAN có dây. |
|
Ghi lại phiên truy cập |
Ghi lại các phiên làm việc từ xa |
Cung cấp trách nhiệm giải trình và khả năng hiển thị thông tin về khắc phục sự cố. |
Quản lý ngoài băng tần và hiệu quả hoạt động
Ngoài tính ổn định và bảo mật, máy chủ điều khiển và nền tảng quản lý tập trung mang lại những lợi ích đáng kể về hiệu quả hoạt động. Quản lý môi trường trung tâm dữ liệu phân tán, đặc biệt là trên nhiều địa điểm hoặc cơ sở đặt máy chủ chung, có thể tốn nhiều tài nguyên. Máy chủ điều khiển loại bỏ nhu cầu có mặt trực tiếp, cho phép các kỹ sư thực hiện chẩn đoán, thay đổi cấu hình và khởi động lại từ bất cứ đâu trên thế giới.
Nền tảng quản lý tập trung Perle cung cấp một giao diện duy nhất để quản lý tất cả các máy chủ điều khiển, giúp đơn giản hóa các tác vụ như cập nhật firmware, cấu hình cổng và kiểm soát truy cập người dùng. Điều này giúp giảm thiểu gánh nặng quản trị và hạn chế lỗi do con người, một trong những nguyên nhân hàng đầu gây ra sự cố.
Hãy tưởng tượng một tình huống khi lỗi phần mềm khiến tường lửa bị treo trong quá trình cập nhật định kỳ. Nếu không có truy cập từ xa, giải pháp duy nhất có thể là khởi động lại thiết bị thủ công, đòi hỏi người quản trị phải đến tận trung tâm dữ liệu. Với quyền truy cập bảng điều khiển tập trung, người quản trị có thể đăng nhập, đánh giá sự cố và khởi động lại thiết bị từ xa, khôi phục dịch vụ chỉ trong vài phút.
Lợi ích về mặt vận hành của quản lý tập trung
- Chẩn đoán và khắc phục sự cố từ xa
- Quản lý phần mềm tập trung
- Giảm nhu cầu về kỹ thuật viên tại chỗ
- Phản hồi nhanh hơn trong thời gian mất điện và bảo trì.
- Giảm chi phí vận hành cho môi trường phân tán
- Giảm nguy cơ sai sót của con người
- Tăng cường tính linh hoạt cho các nhóm DevOps và CNTT.
Ngăn ngừa thảm họa bằng quản lý chủ động
Việc thiếu máy chủ điều khiển và quản lý tập trung có thể dẫn đến những thảm họa không đáng có. Chúng bao gồm sự cố kéo dài do thiết bị không thể truy cập, phản hồi sự cố chậm trễ và tăng nguy cơ bị tấn công mạng. Trong trường hợp xấu nhất, doanh nghiệp có thể bị mất dữ liệu, vi phạm thỏa thuận mức dịch vụ (SLA) hoặc bị phạt theo quy định, tất cả đều có thể được giảm thiểu hoặc tránh được với cơ sở hạ tầng phù hợp.
Ví dụ, một trung tâm dữ liệu lưu trữ dịch vụ tài chính gặp sự cố mạng trong giờ giao dịch cao điểm. Nguyên nhân gốc rễ là do bộ định tuyến bị cấu hình sai, không thể truy cập được thông qua mạng đang vận hành. Nếu không có quyền truy cập ngoài băng tần, sự cố sẽ kéo dài hàng giờ, ảnh hưởng đến các giao dịch và gây ra khiếu nại từ khách hàng. Với một máy chủ điều khiển trung tâm, vấn đề có thể được giải quyết trong vài phút, duy trì thời gian hoạt động và lòng tin của khách hàng.
Tương tự, trong một cuộc tấn công DDoS, quản trị viên có thể cần phải cấu hình lại tường lửa hoặc định tuyến lại lưu lượng truy cập. Nếu quyền truy cập vào các thiết bị này bị chặn, phản hồi sẽ bị trì hoãn và cuộc tấn công sẽ gây ra sự gián đoạn lớn hơn. Máy chủ điều khiển cung cấp một đường dẫn dự phòng an toàn, cho phép can thiệp nhanh chóng và giảm thiểu tác động.
Rủi ro khi vận hành mà không có quản lý ngoài băng tần
|
Không có máy chủ điều khiển |
Với máy chủ điều khiển |
|
Quá trình khôi phục trong thời gian mất điện bị trì hoãn. |
Khôi phục và khắc phục sự cố từ xa nhanh hơn |
|
Cần phải cử kỹ thuật viên đến tận nơi. |
Truy cập cơ sở hạ tầng từ xa một cách an toàn |
|
Khả năng quan sát bị hạn chế trong các sự cố mạng. |
Thiết lập một lộ trình quản lý độc lập trong các cuộc tấn công |
|
Chi phí vận hành cao hơn |
Nâng cao hiệu quả hoạt động |
|
Tăng nguy cơ vi phạm thỏa thuận mức dịch vụ (SLA). |
Giảm thiểu thời gian ngừng hoạt động và gián đoạn dịch vụ |
Các biện pháp tối ưu để tối đa hóa thời gian hoạt động và bảo mật của trung tâm dữ liệu
- Triển khai cơ sở hạ tầng quản lý ngoài băng tần an toàn
- Sử dụng các giao thức quản lý từ xa được mã hóa như SSH và VPN.
- Triển khai xác thực tập trung bằng LDAP, RADIUS hoặc TACACS+.
- Bật tính năng ghi nhật ký kiểm toán và ghi lại phiên làm việc.
- Sử dụng các nền tảng quản lý tập trung để có cái nhìn tổng quan và khả năng kiểm soát.
- Giảm sự phụ thuộc vào can thiệp vật lý trong thời gian mất điện.
- Lập kế hoạch phục hồi sau thảm họa và ứng phó sự cố mạng.
- Tự động hóa việc cấp phát và cấu hình bằng cách sử dụng Zero Touch Provisioning (ZTP).
Console Server: Giải pháp rõ ràng cho Uptime và bảo mật
Trong thời đại mà trung tâm dữ liệu là nền tảng cho các chức năng kinh doanh quan trọng, tầm quan trọng của thời gian hoạt động liên tục, bảo mật và quản lý từ xa là không thể phủ nhận. Máy chủ điều khiển và nền tảng quản lý tập trung là những tài sản chiến lược giúp tăng cường khả năng phục hồi, tính linh hoạt và khả năng kiểm soát. Bằng cách đầu tư vào Máy chủ điều khiển IOLAN SCR từ Perle, các tổ chức có thể tránh được thời gian ngừng hoạt động tốn kém, tăng cường tư thế bảo mật và trao quyền cho các nhóm của họ hoạt động hiệu quả trong mọi môi trường.
Khi ứng phó với sự cố an ninh mạng, khắc phục lỗi phần cứng hoặc đơn giản là thực hiện bảo trì định kỳ, mỗi giây đều quý giá và thời gian ngừng hoạt động là không thể chấp nhận được. Khả năng truy cập và quản lý nhanh chóng và từ xa các thiết bị quan trọng trên hạ tầng mạng của bạn là chìa khóa cho sự thành công và hiệu suất hoạt động của toàn bộ doanh nghiệp.
Những điểm chính cần ghi nhớ
Quản lý ngoài băng tần (OOBM) cung cấp một đường dẫn quản lý độc lập để truy cập các thiết bị cơ sở hạ tầng khi mạng sản xuất chính không khả dụng.
Máy chủ điều khiển cung cấp quyền truy cập từ xa an toàn vào bộ định tuyến, bộ chuyển mạch, tường lửa và máy chủ trong trường hợp mất điện, lỗi cấu hình hoặc sự cố an ninh mạng, giúp các tổ chức giảm thiểu thời gian ngừng hoạt động.
Máy chủ điều khiển hỗ trợ các giao thức mã hóa, xác thực tập trung, kiểm soát truy cập dựa trên vai trò, xác thực đa yếu tố, ghi nhật ký kiểm toán và ghi lại phiên làm việc để bảo mật quyền truy cập quản trị.
Các nền tảng quản lý tập trung giúp đơn giản hóa việc cập nhật phần mềm, cấu hình thiết bị, kiểm soát truy cập và khắc phục sự cố từ xa trên các môi trường phân tán.
Công nghệ Zero Touch Provisioning (ZTP) tự động hóa việc triển khai và cấu hình các thiết bị mạng mà không cần sự can thiệp thủ công, giúp giảm thời gian thiết lập và độ phức tạp trong vận hành.
Máy chủ điều khiển Perle IOLAN SCR
Máy chủ điều khiển IOLAN SCR của Perle cung cấp khả năng truy cập từ xa an toàn và quản lý tập trung cho cơ sở hạ tầng trung tâm dữ liệu hiện đại.
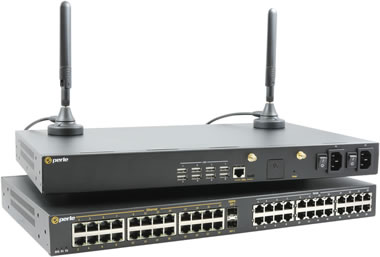
Các khả năng chính
- Quản lý ngoài băng tần an toàn
- Quản lý tập trung với PerleVIEW cho mô hình quản lý tập trung dựa trên đám mây hoặc tại chỗ.
- Zero Touch Provisioning (ZTP)
- Hỗ trợ SSH, SSL, VPN, LDAP, TACACS+ và RADIUS.
- Khắc phục sự cố và khôi phục thiết bị từ xa
- Quản lý có khả năng mở rộng cho môi trường phân tán
Nguồn : Perle Systems

 156/1/35 Cộng Hòa, Phường Bảy Hiền, TP. HCM
 028.3842.9843 - 028.3842.9845 - 0911.023.448
 028 3842 9856
 info@hoangvanco.com.vn

 156/1/35 Cong Hoa Street, Bay Hien Ward, HCMC, Vietnam
 (+84) 28.3842.9843 - (+84) 28.3842.9845 - (+84) 911.023.448
 (+84) 28 3842 9856
 info@hoangvanco.com.vn


